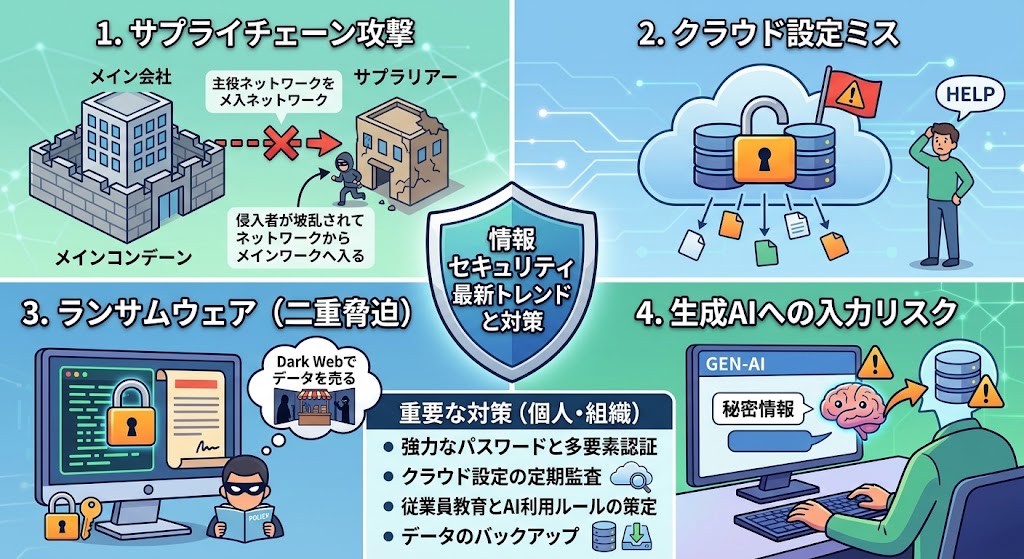
近年の情報漏洩は、従来の「単一企業への不正アクセス」から、サプライチェーン全体の脆弱性やクラウドの設定不備を突く手口へと急速にシフトしています。主な傾向・手口と、個人および組織が取るべき注意事項を整理しました。
最近の情報漏洩に見られる傾向・手口
- サプライチェーン・委託先経由の侵入
- 本体のセキュリティが強固でも、業務委託先、保守ベンダー、外部SaaS連携の認証情報を突破口に基幹システムへ侵入される事案が多発しています。
- クラウドストレージ・設定の不備(ヒューマンエラー)
- AWS S3やGoogle Cloud、Salesforceなどの公開設定ミスにより、認証なしで社外から顧客データや社内資料が閲覧可能な状態になっていたケース。
- 二重脅迫型ランサムウェア
- 単にデータを暗号化して復旧代金を要求するだけでなく、「支払わなければ盗み出した個人情報・機密データをダークウェブ上に公開する」と脅す手法が定着しています。
- 生成AIツール・シャドーITへの機密入力
- 従業員が業務効率化のために無許可の外部AIサービスへ未公開ソースコードや顧客情報を入力し、モデルの学習やログを通じて漏洩するリスクが顕在化しています。
- 認証情報の使い回しを狙うクレデンシャルスタッフィング(パスワードリスト攻撃)
- 他所で漏れたID/パスワードの組み合わせを自動試行し、正規ログインを装って不正購入やデータ抽出を行う手口。
【個人向け】事故発生時・日常の注意事項
- 漏洩告知に便乗したフィッシング詐欺を警戒する
- 情報漏洩の報道直後は、「情報流出に伴うパスワード再設定」「返金・補償手続き」などを騙る偽メールやSMSが急増します。本文中のリンクは踏まず、公式アプリや保存したブックマークからアクセスしてください。
- パスワードの使い回しを今すぐ解消する
- 1箇所の漏洩が全アカウントの乗っ取りにつながります。パスワード管理ツールを活用し、サービスごとに完全に独立した文字列を設定してください。
- 二要素認証(2FA/MFA)を必須化する
- パスワードが漏洩しても、認証アプリやセキュリティキーによる承認がなければログインを防げます。
- 決済明細とログイン履歴を定期確認する
- クレジットカードの不正利用通知を有効化し、月1回は利用明細に身に覚えのない少額決済がないか確認してください。